基于RSA盲签名的数字货币,隐私支付的核心原理拆解
RSA盲签名让持币者能在不暴露身份的前提下完成支付,这是数字货币隐私设计的核心难题之一。
签名方先对消息做盲化处理,乘以一个随机系数r基于rsa盲签名的数字货币,把明文"遮脸"后再送出去。对盲化消息执行标准RSA签名运算后返回,持币者再除以r^e mod n,得到一份合法签名。整个过程中签名方从未见过原始消息,盲性由此保证。
在代币转账场景里,交易发起方把交易哈希盲化后交给记账节点,节点签发盲签名完成授权。广播时上链的只有最终签名,节点无法反推是谁花的哪笔币,实现了支付路径的不可关联性,而验证方仍可用公钥正常验签。
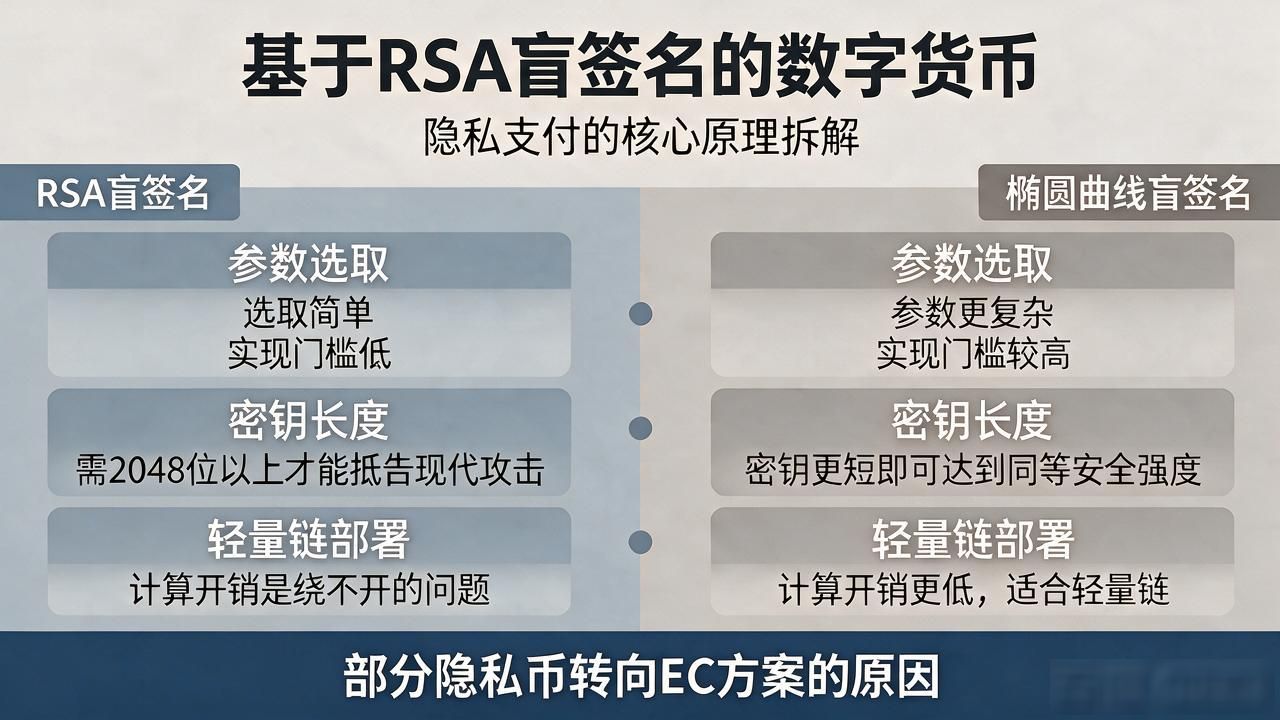
相比椭圆曲线盲签名,RSA参数选取更简单,实现门槛低,但密钥长度需2048位以上才能抵抗现代攻击。在轻量链上部署时计算开销是绕不开的问题,这也是部分隐私币转向EC方案的原因。
盲签名本身不防重放,必须搭配交易nonce或时间戳。若签名方日志记录了盲化参数基于RSA盲签名的数字货币,隐私支付的核心原理拆解,匿名性瞬间瓦解,所以实际协议里要求零知识化存储,节点不留任何可关联痕迹。
你觉得RSA盲签名在扩容后的Layer 2上还有没有性能空间,欢迎聊聊你的想法。