你的数字货币钱包为什么总是被攻击?大概率是这几个地方没守住
做了六年区块链安全审计,经手过两百多起钱包丢币案例。有个反直觉的结论:真正被"技术攻破"的钱包不到两成数字货币钱包攻击,剩下全是人自己把门钥匙递出去的。
最常见的套路是钓鱼签名。攻击者伪造一个看似正常的授权交易,诱导用户在钱包界面点"确认"。2025年我参与审计的某DeFi项目,单次钓鱼事件涉及损失超三百万美元。用户全程没丢私钥你的数字货币钱包为什么总是被攻击?大概率是这几个地方没守住,资产却在"确认"那一下就被全部转空。
另一种高频情况是私钥裸奔。把助记词拍照存手机相册、写在便利贴贴显示器后面、甚至发到社交平台让人"帮我验一下"。攻击者根本不需要破密码学,翻翻手机备份、翻翻办公桌垃圾桶就能拿到全部密钥。
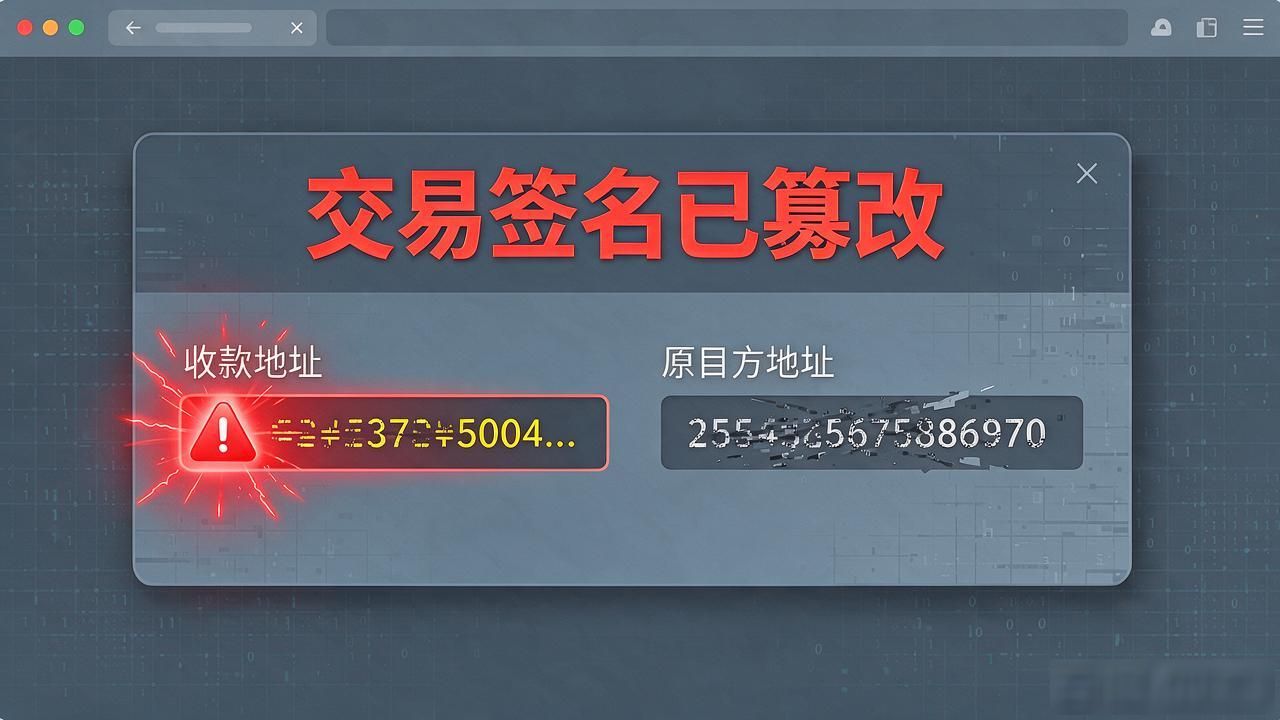
浏览器钱包插件是重灾区。某主流钱包插件在2025年二季度被植入恶意更新包,用户装上含后门的前端代码后,交易签名会被静默篡改,用户以为转给的是项目方,实际收款地址已被替换。
冷钱包同样不是保险箱。硬件钱包固件一旦被篡改,或插线时电脑中了USB木马,签名过程照样会被劫持。我见过某品牌硬件钱包的官方更新包被中间人替换,用户以为在"升级",实际在装后门程序。
下次点"确认转账"之前,你有没有认真核对过收款地址和签名内容?


